NIS2 · Portugal
NIS2 / DL 125/2025
Regime jurídico da cibersegurança: gestão de risco, notificação de incidentes e segurança da cadeia de abastecimento para entidades essenciais, importantes e públicas relevantes.
A AnkoraOne organiza o que a lei da cibersegurança exige às entidades: registo e qualificação, medidas do nível de conformidade, riscos, fornecedores, incidentes e evidência para auditoria. Segue a NIS2, o Decreto-Lei n.º 125/2025, o Regulamento n.º 756/2026, a ISO/IEC 27001 e o RGPD.
Escolha a situação da entidade. Cada opção abre o guia ou a ferramenta do passo seguinte.
Três perguntas sobre o setor e a dimensão da entidade dão uma primeira indicação.
Fazer o teste → 2O prazo terminou a 15 de setembro, mas a obrigação mantém-se. Veja como fazer o registo na MyCiber.
Registar a entidade → 3Tem 10 dias úteis para se pronunciar. Calcule a data-limite e veja o que verificar.
Calcular o prazo → 4Consulte as medidas mínimas do nível e confirme o que as ferramentas que já usa cobrem.
Ver as medidas →
Módulos e normas da plataforma. Organizações, avaliações, riscos e incidentes ilustrativos.
Para quem ainda não acompanhou o tema: o que é, a quem se aplica e o que a entidade tem de fazer.
A NIS2 é uma diretiva europeia de cibersegurança. Em Portugal foi transposta pelo Decreto-Lei n.º 125/2025, em vigor desde 3 de abril de 2026. O Regulamento n.º 756/2026 do CNCS diz como se cumprem as obrigações.
A empresas médias e grandes de setores como a energia, os transportes, a saúde, a água, as infraestruturas digitais, a indústria e os serviços digitais, a entidades da Administração Pública e a instituições de ensino superior. Alguns prestadores estão abrangidos seja qual for a dimensão, como as comunicações eletrónicas e os serviços de DNS.
Centro Nacional de Cibersegurança, a autoridade nacional de cibersegurança. Recebe o registo e qualifica as entidades.
Plataforma eletrónica do CNCS onde se faz o registo (autoidentificação) e as comunicações obrigatórias.
Decisão do CNCS que classifica a entidade como essencial, importante ou pública relevante e fixa o nível de conformidade.
Básico, substancial ou elevado. Define o número de medidas mínimas: 43, 102 ou 153.
Quadro Nacional de Referência para a Cibersegurança: 107 controlos em seis objetivos, de Gerir a Recuperar.
Incidente com impacto relevante nos serviços da entidade. Tem de ser notificado ao CNCS. O CNCS vai publicar critérios mais detalhados.
Ler o guia completo: a NIS2 em Portugal, em linguagem simples →
As datas do regime jurídico da cibersegurança desde a entrada em vigor do Regulamento. Cada data abre o guia respetivo.
Ver a cronologia legal completa, com a base legal de cada data
A lista de ativos vence a 31 de janeiro do ano seguinte à notificação ou seis meses depois, o que ocorrer primeiro.
Cinco ferramentas de acesso livre, sem registo, feitas a partir dos anexos do Regulamento n.º 756/2026 e do QNRCS.
Seis perguntas: perfil de maturidade em radar e o que tratar primeiro.
Avaliar →Que pontos do art. 21.º da NIS2 ficam cobertos e onde há lacunas.
Verificar →Da pontuação da matriz ao nível e às medidas mínimas.
Simular →Dias úteis com feriados nacionais, incluindo Páscoa e Corpo de Deus.
Calcular →Controlos do QNRCS com as medidas por nível e o Anexo IV.
Explorar →Conteúdos acrescentados ou revistos. Cada texto indica o artigo e se está verificado ou por confirmar.
Conteúdo de cada notificação, taxonomia do CNCS e comunicação aos clientes (art. 48.º).
Enquadramento NIS2 orientado para o setor de atividade, com o artigo de cada conclusão.
Datas e prazos da NIS2 e do DL 125/2025, com o artigo e a fonte oficial.
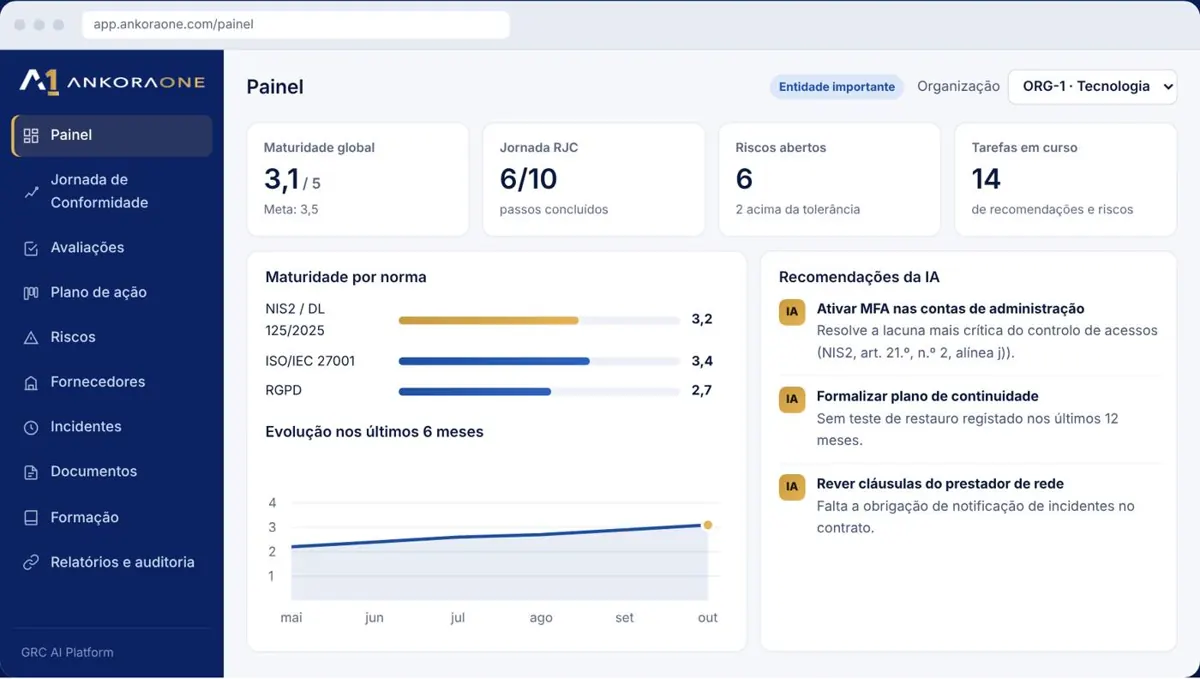
A administração acompanha a maturidade e o risco. As equipas técnicas acompanham tarefas, prazos e evidência. Selecione um painel para o abrir na demonstração.
O trabalho na plataforma segue sete fases, do diagnóstico inicial à reavaliação periódica.
Estado do risco e da conformidade por organização, norma e domínio.
Na plataforma: Painel executivo
Os módulos são ativados de acordo com o plano contratado. Cada ação fica registada com autor, data e hora.
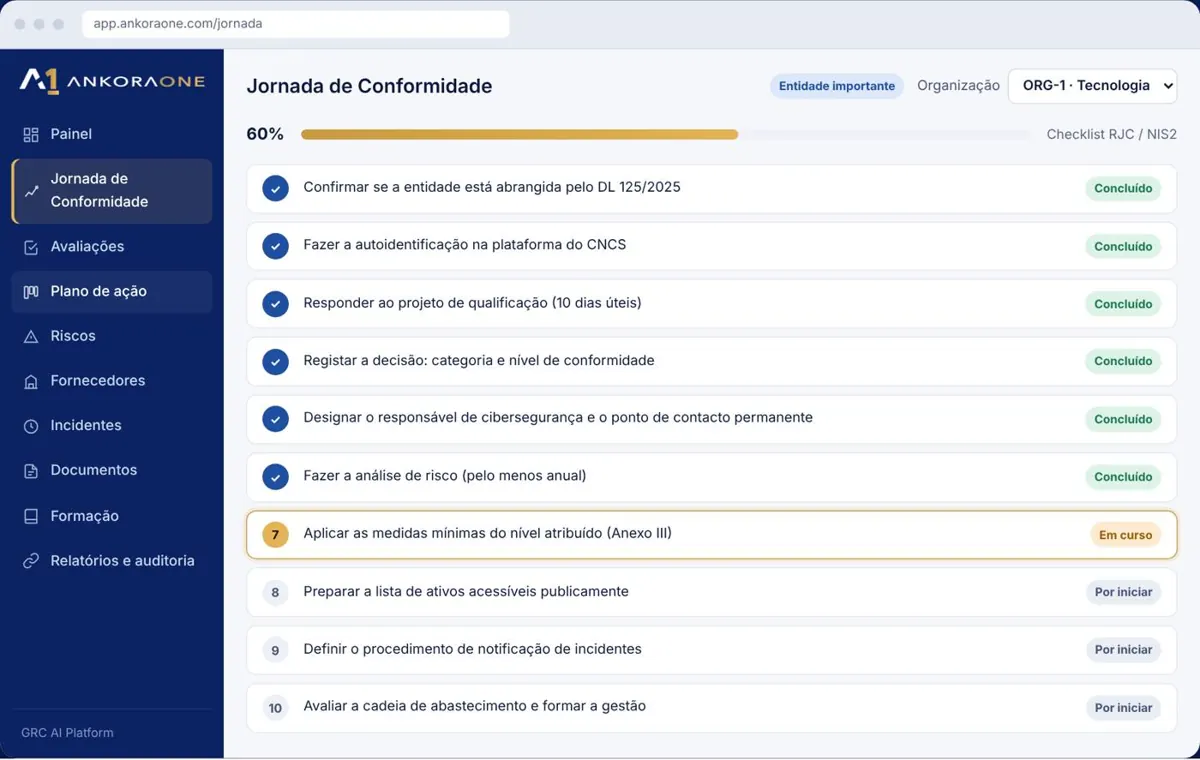
Lista de verificação, passo a passo, do RJC (DL 125/2025 e Regulamento n.º 756/2026), da autoidentificação na plataforma do CNCS à decisão de qualificação, à designação do responsável e do ponto de contacto e às medidas do nível atribuído.
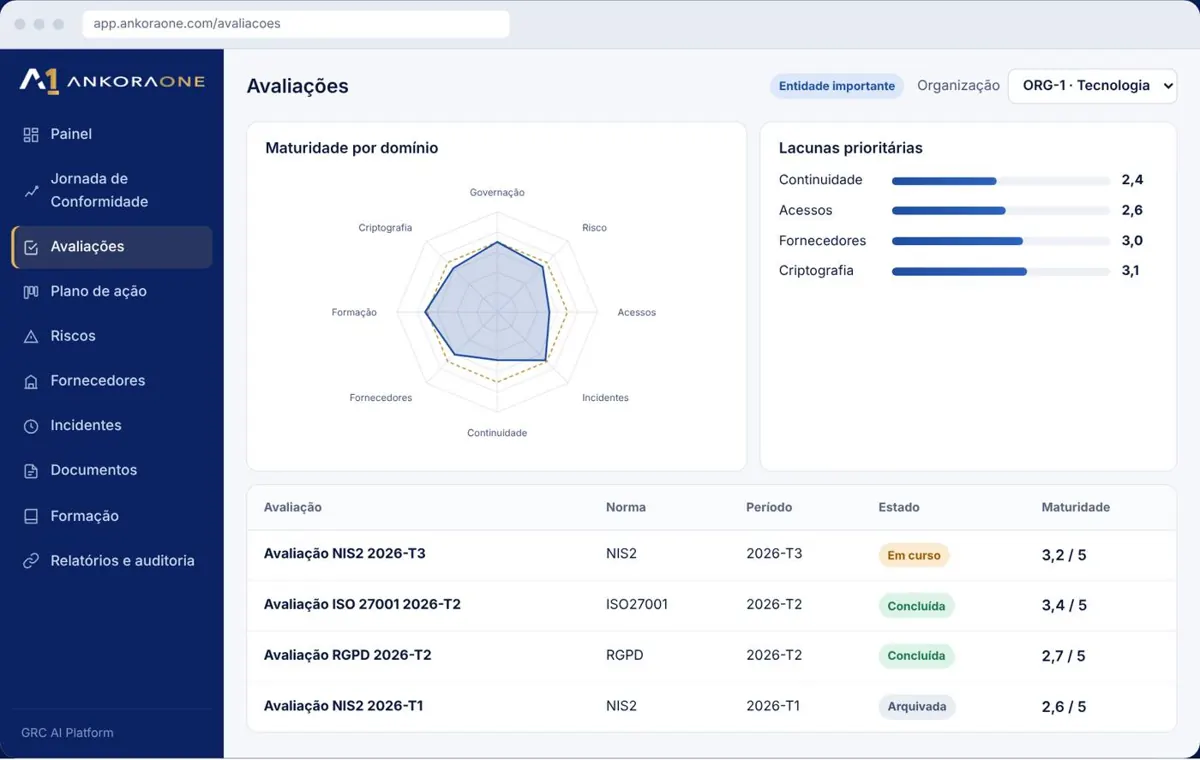
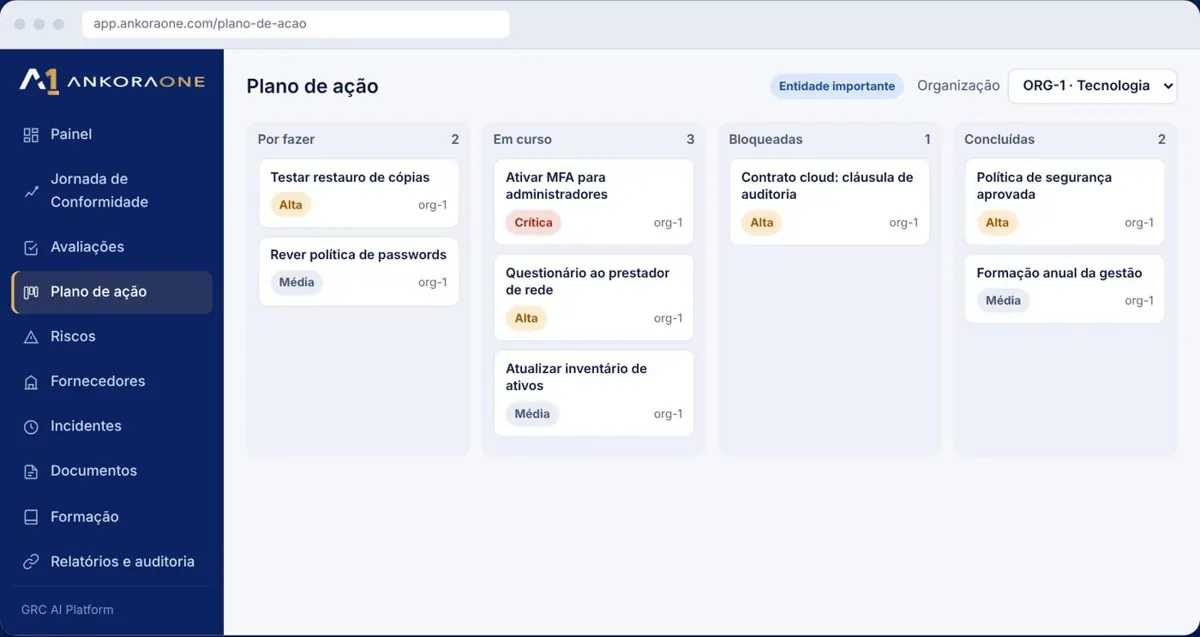
Avaliações de maturidade de 0 a 5 com evidência anexa, recomendações convertidas em tarefas e acompanhamento dos pontos de ação.
Documentos de segurança e legais com versões, aprovação e atestação de leitura pelos colaboradores.
Guia por norma com artigos de orientação, planos de formação, convocatórias e relatórios de participação.
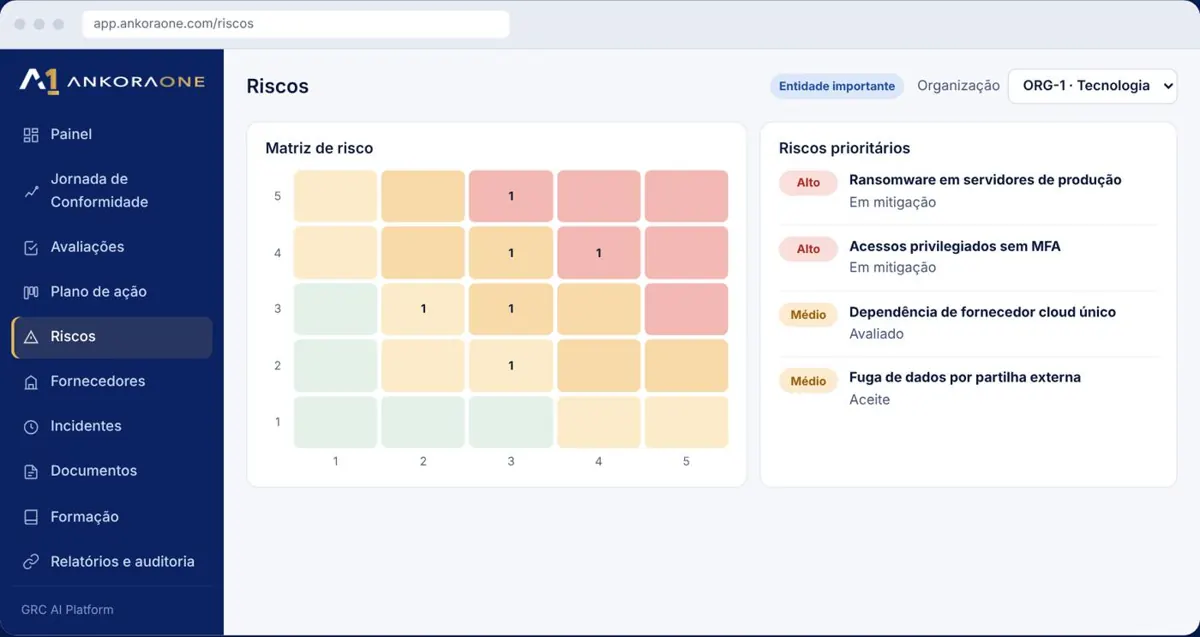
Registo de riscos com matriz de probabilidade e impacto, histórico de evolução e tarefas de mitigação.
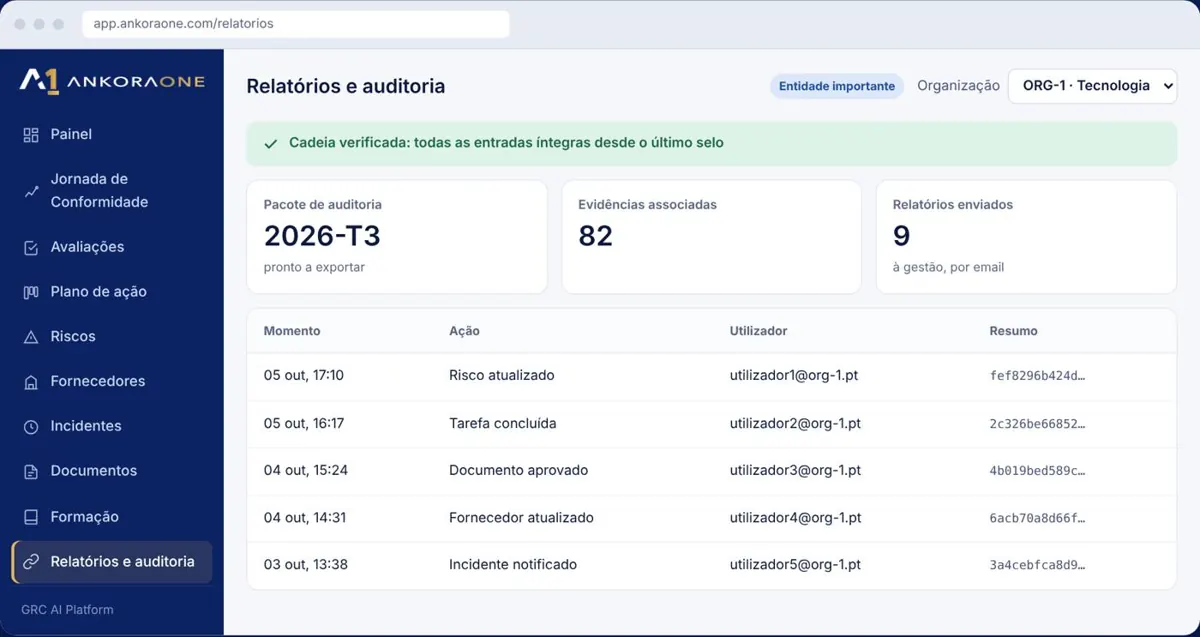
Métricas de conformidade, relatórios por email e pacotes de auditoria assentes num trilho de registos encadeado.
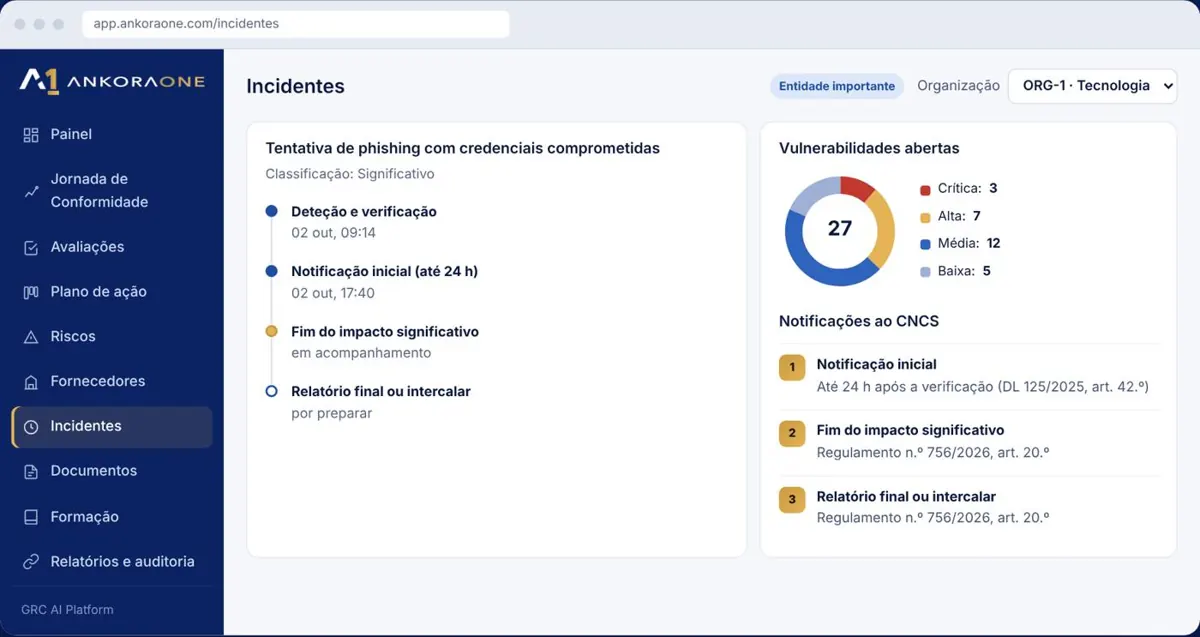
Incidentes e vulnerabilidades, com as notificações à autoridade (inicial, fim do impacto significativo e relatório final) acompanhadas desde a verificação do incidente.
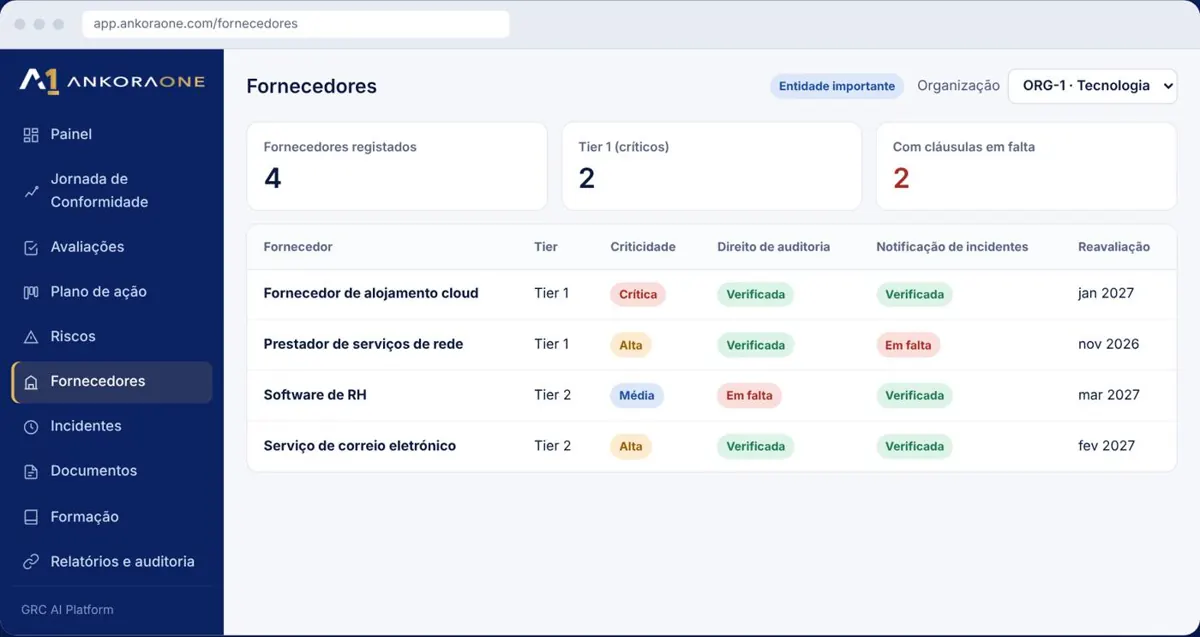
Fornecedores por nível de criticidade, cláusulas contratuais registadas, questionários de segurança e reavaliações.
Registo de atividades de tratamento e gestão dos pedidos dos titulares, alinhados com o RGPD e a Lei 58/2019.
A plataforma relaciona os requisitos equivalentes entre normas. A evidência de um controlo implementado para a ISO/IEC 27001 fica associada aos requisitos correspondentes da NIS2, do QNRCS e do NIST CSF. A equivalência formal para efeitos do Regulamento depende da matriz que o CNCS vai publicar (art. 27.º, n.º 7).
| Controlo | ISO 27001 | NIS2 | QNRCS | NIST CSF | CIS v8.1 |
|---|---|---|---|---|---|
| Autenticação e MFA | A.8.5 | Art. 21.º, n.º 2, j) | PR.GA-3 | PR.AA-03 | CIS 6 |
| Gestão de incidentes | A.5.24–5.26 | Art. 21.º, n.º 2, b), e 23.º | RS.GI-1 | RS.MA-01 | CIS 17 |
| Cadeia de abastecimento | A.5.19–5.21 | Art. 21.º, n.º 2, d) | GR.CA-7 | GV.SC-07 | CIS 15 |
| Continuidade e cópias | A.5.30, A.8.13 | Art. 21.º, n.º 2, c) | PR.SD-5 | PR.DS-11 | CIS 11 |
| Formação e sensibilização | A.6.3 | Art. 21.º, n.º 2, g) | PR.FC-1, PR.FC-2 | PR.AT-01, PR.AT-02 | CIS 14 |
| Criptografia | A.8.24 | Art. 21.º, n.º 2, h) | PR.SD-1, PR.SD-2 | PR.DS-01, PR.DS-02 | CIS 3 |
Regime jurídico da cibersegurança: gestão de risco, notificação de incidentes e segurança da cadeia de abastecimento para entidades essenciais, importantes e públicas relevantes.
Quadro Nacional de Referência para a Cibersegurança, do CNCS. A 2.ª versão (Regulamento n.º 756/2026, Anexo I) tem 107 controlos em 6 objetivos (Gerir, Identificar, Proteger, Detetar, Responder e Recuperar) e liga-se às medidas mínimas por nível do Anexo III.
Proteção de dados pessoais: princípios, bases de licitude, direitos dos titulares, registo de atividades de tratamento e responsabilidade.
Orientação técnica da ENISA que traduz as dez medidas do artigo 21.º da NIS2 em requisitos verificáveis, incluindo competências e comunicações de emergência.
Sistema de gestão da segurança da informação: contexto, liderança, avaliação e tratamento do risco, Anexo A e melhoria contínua.
Gestão do risco de cibersegurança por funções (Governar, Identificar, Proteger, Detetar, Responder, Recuperar), com perfis e níveis.
18 controlos e 153 salvaguardas, organizados em três grupos de implementação, do inventário de ativos à gestão de registos.
A informação entra pelas equipas, é tratada na plataforma e sai como evidência para quem a pede: autoridades, auditores, administração e fornecedores.
Deslize para ver o diagrama completo.
Indique a pontuação da matriz de risco que consta da decisão de qualificação, ou uma estimativa, e veja o nível, o número de medidas mínimas e a sua distribuição pelos objetivos do QNRCS.
A pontuação é calculada pelo CNCS com a matriz do Anexo II do Regulamento n.º 756/2026. Este simulador não calcula nem substitui o nível notificado na decisão de qualificação.
Pontuação de 100 a 199. Aplicam-se 102 medidas: as 43 do nível básico e mais 59.
Cada setor tem os seus serviços críticos, fornecedores e exigências. Escolha o seu para ver por onde começar.
Hospitais, clínicas e laboratórios. Sistemas clínicos, equipamentos médicos ligados à rede e dados de saúde exigem continuidade e controlo de acessos.
Ver o setorProdução, distribuição e comercialização. Sistemas de controlo industrial e fornecedores de manutenção incluídos na análise de risco.
Ver o setorEntidades públicas relevantes, por grupo: 18 medidas do Anexo IV no Grupo B e mais 22 no Grupo A.
Ver o setorOperadores rodoviários, ferroviários, marítimos e aéreos. Bilhética, sinalização e gestão de frota como serviços críticos.
Ver o setorCentros de dados, nuvem, DNS e registos de domínios. Vários destes prestadores preenchem campos adicionais na autoidentificação.
Ver o setorProdução ligada à rede e cadeia de fornecedores extensa. Avaliação anual do risco da cadeia de abastecimento.
Ver o setorOs planos diferem no número de utilizadores, de normas e de módulos incluídos. Todos incluem o trilho de auditoria e o isolamento de dados por organização.
Para organizações que iniciam o seu programa de conformidade.
6 módulos incluídos
Para equipas que gerem incidentes, fornecedores e duas normas.
8 módulos incluídos
Para grupos empresariais, entidades essenciais e organizações com várias entidades.
9 módulos incluídos
Valores sob cotação, de acordo com a dimensão e o setor da organização.
Peça uma demonstração, uma cotação ou envie uma pergunta sobre a NIS2, o DL 125/2025 ou a ISO/IEC 27001. Respondemos para o email que indicar.
Prefere escrever diretamente?
daniel.carvalho@ankoraone.com
Pergunta, demonstração, cotação ou contacto Enterprise.
Confirmamos o enquadramento da entidade, o setor e as normas aplicáveis.
Apresentamos a plataforma com o cenário da sua organização ou enviamos a proposta.